„Алтернатива за Германия“ потвърди кибератака, след като 421 000 вътрешни имейла се появиха онлайн
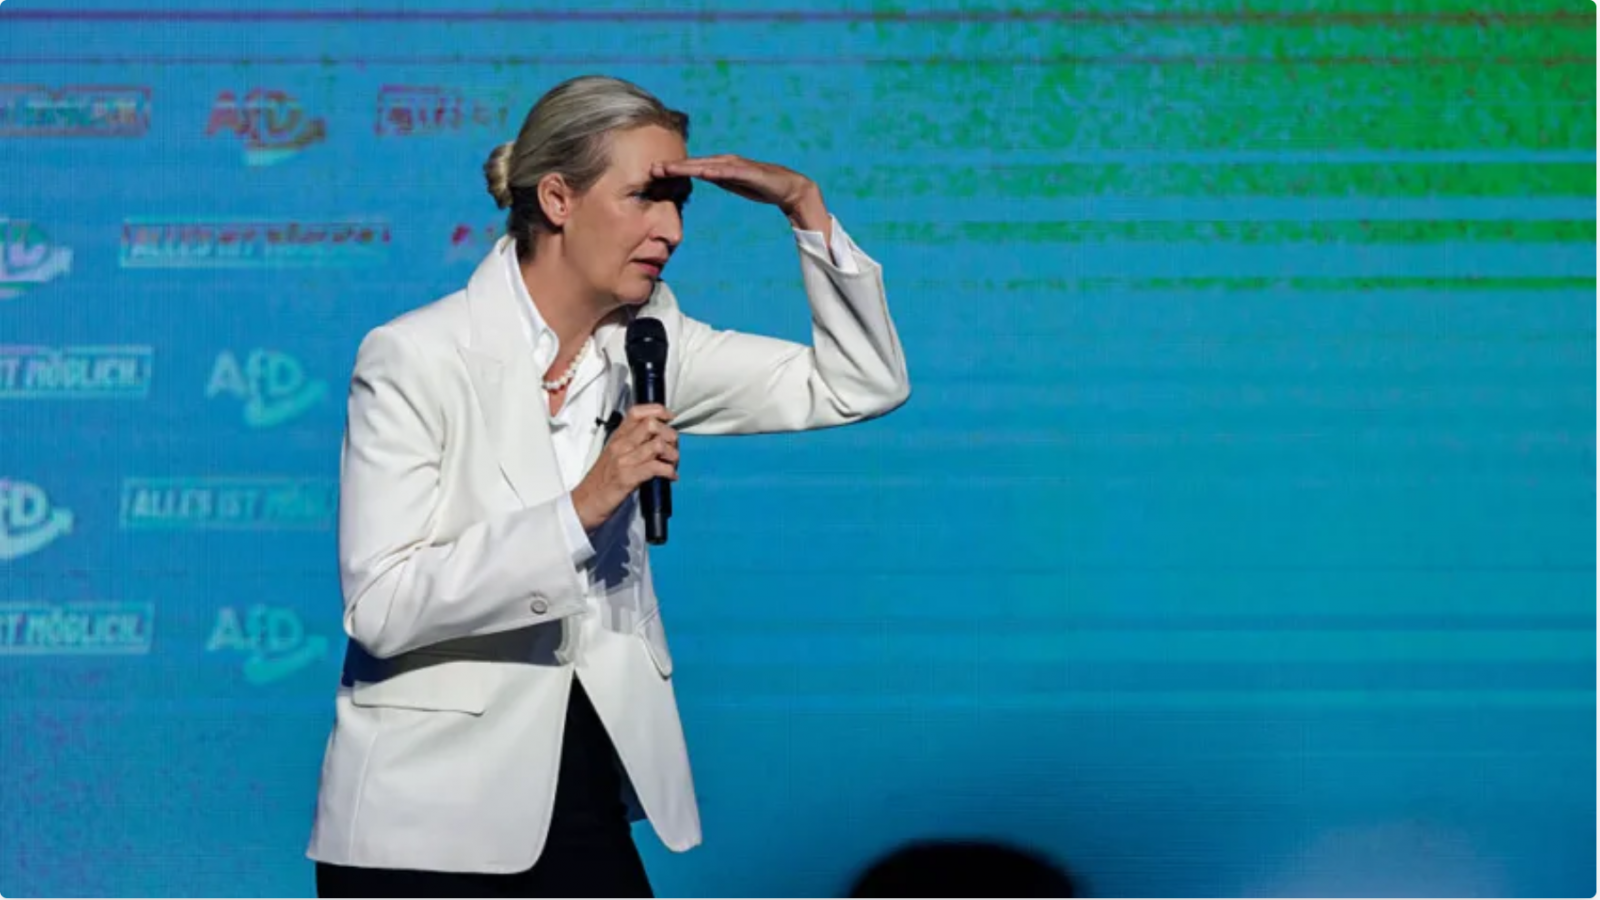
Неидентифицирани лица са публикували над 420 000 вътрешни имейла, за които се твърди, че принадлежат на политици и офиси на партията „Алтернатива за Германия“ (AfD), след пробив в сигурността на външен доставчик на ИТ услуги.
Според информацията, придружаваща изтеклия архив, засегнатите материали с общ обем от около 281 гигабайта произхождат от приблизително десет партийни пощенски кутии. Вестник Bild посочва броя на съобщенията на 421 179.
Сред тях е акаунт на името на бившия съпредседател и настоящ почетен председател на партията Александер Гауланд, както и общ адрес за контакт, използван преди това от федералната централа на AfD.
Германските медии, отразяващи изтеклия архив, изброяват също и пощенски кутии на имената на съпредседателката на партията Алис Вайдел, заместник-председателката Беатрикс фон Щорх, бившия съпредседател Йорг Мойтен и депутата от Бундестага Лайф-Ерик Холм.
Говорител на AfD потвърди, че през септември е била извършена кибератака срещу външен хостинг доставчик, използван от партията.
По време на инцидента части от няколко имейл кутии са били копирани неправомерно, заяви говорителят пред Die Zeit, като добави, че повечето от атакуваните адреси не са били използвани от години и че активните акаунти на настоящото федерално ръководство не са засегнати.
Материалите на сайта обаче са с дати от 2014 г. чак до септември 2026 г., което трудно се съгласува с твърденията на партията за неактивни пощенски кутии.
Вестник Bild съобщи, че е успял да се запознае с малка част от материалите. Сред тях е имало снимка на личната карта на заместник-председателя на парламентарната група на AfD Маркус Фронмайер, както и други документи за самоличност, банкови извлечения, фактури и удостоверения.
Твърди се, че сред придобитите документи са също заявления за членство и списъци с членове на районните организации на AfD в провинция Северен Рейн-Вестфалия, Западна Германия.
През първия ден от отразяването на архива не бяха разкрити сензационни скандали, макар операторите на сайта да твърдят обратното. По техни думи автоматизирано обобщение на около 39 000 съобщения определя 611 от тях като „критични“, а други 10 450 — като сочещи към сериозни нарушения. Тези оценки не са проверени от независим източник.
От партията заявиха, че пробивът е бил засечен и преустановен бързо още тогава, а засегнатите потребители са били уведомени след неправомерното проникване.
В момента партийни представители и специалисти по киберсигурност преглеждат изтеклия масив от данни, за да потвърдят автентичността на материалите и да оценят дали в архива не са вмъкнати манипулирани или фалшифицирани файлове.
Лилит Витман, германски изследовател по киберсигурност, известна с разкриването на пропуски в защитата на данните в партийни системи, заяви в платформата X, че въз основа на видяното до момента счита материалите за автентични, а начинът на осъществяване на достъпа — за проследим.
Към момента не е известно кой стои зад атаката.
Уебсайтът, публикуващ файловете, изглежда генериран от изкуствен интелект, както и частично преведените (от немски на английски език) файлове. Посетителите на сайта са посрещани от предупреждение за фишинг.
Друг случай на киберпроникване вече беше докладван от парламентарната група на AfD в ландтага на провинция Тюрингия на 3 септември. Неидентифицирани лица поеха контрол над акаунта на говорителя на групата Ханс-Йорг Йеневайн и разпространиха фишинг имейли от негово име, като получателите бяха предупредени да не отварят прикачените PDF файлове.
Автор: Карл Деконинк
За автора: Карл Деконинк е разследващ и политически журналист в базираната в Брюксел медия „Brussels Signal“, специализиран в европейски политики, прозрачност на европейските институции, киберсигурност и международни новини.
Източник: „Brussels Signal“
Още от категорията
© 2026 Lentata.com | Всички права запазени.